Großes Datenleck bei Dell: Hacker bietet Daten zum Verkauf an

Dell steht im Mittelpunkt eines erheblichen Datenlecks, das durch den Bedrohungsakteur “Menelik” verursacht wurde. Die Daten, die angeblich von mehreren Nachrichtenplattformen bereits teilweise behandelt wurden, umfassen Informationen von etwa 49 Millionen Kunden, darunter sowohl individuelle Käufer als auch Unternehmen. Menelik behauptet, der alleinige Besitzer dieser Daten zu sein und plant, diese an genau eine Person zu verkaufen. Verschiedenen Quellen zu folge kam es durch eine verwundbare API zum Vorfall.
Der Datensatz, der zurzeit vom Hacker angeboten wird, beinhaltet umfassende Informationen, darunter vollständige Namen von Personen oder Unternehmensnamen, Adressen, Städte, Provinzen, Postleitzahlen, eindeutige 7-stellige Servicenummern der Systeme, Versanddaten der Systeme (Bestelldaten), Garantiepläne, Dell Kundennummern und Dell Bestellnummern.

Laut Menelik umfasst der Datensatz Daten von Kunden aus den fünf Ländern mit den meisten Systemen: den Vereinigten Staaten, China, Indien, Australien und Kanada. Etwa 7 Millionen der Datensätze betreffen individuelle Käufe, 11 Millionen stammen von Unternehmen im Konsumentensegment, und der Rest verteilt sich auf Großkunden, Partner, Bildungseinrichtungen und andere, die nicht leicht zu identifizieren sind.

Dell hat bereits in einem Statement seine Kunden informiert.
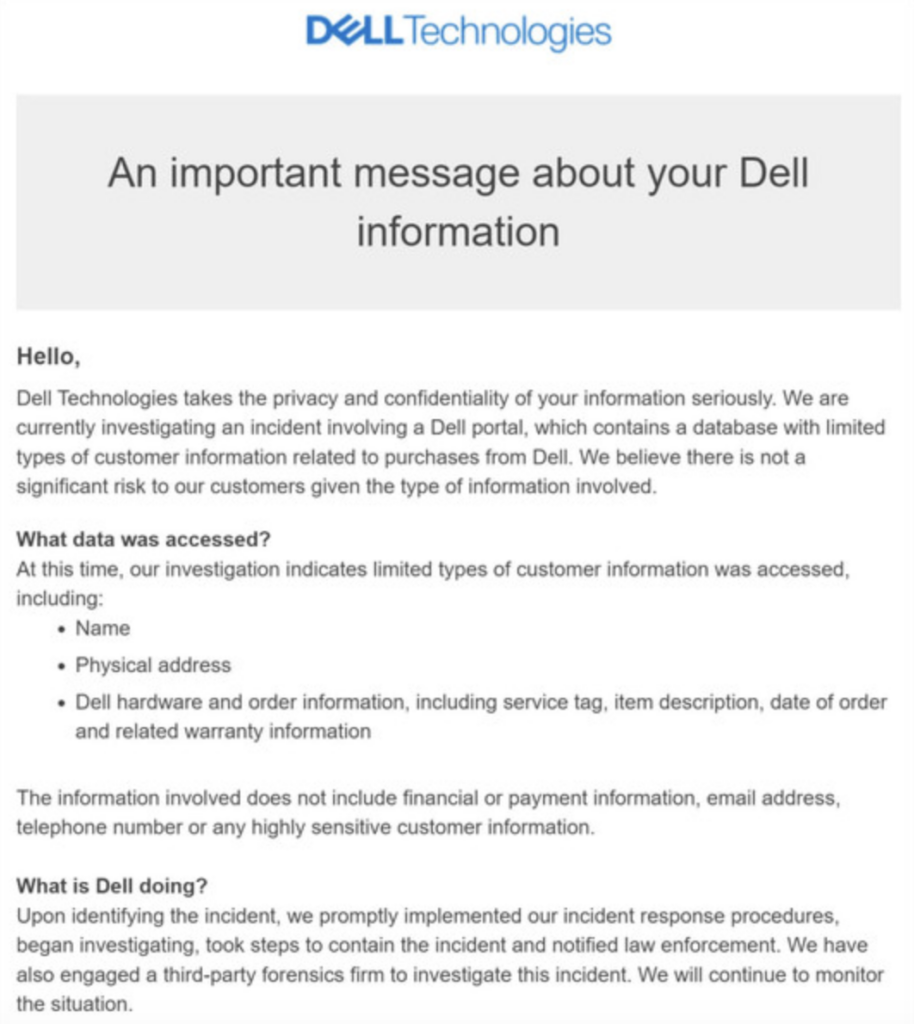
Statement von Dell

Related Posts

Chinesische Tastatur-Apps: 8 von 9 senden Eingaben in die Cloud

Eine Studie vom April 2024 warnt, dass 8 von 9 getesteten chinesischen Tastatur-Apps, das Abhören von Benutzereingaben ermöglichen. Die betroffenen Apps werden von namhaften Herstellern wie Baidu, Honor, Huawei (ohne festgestellte Schwachstellen), iFlytek, OPPO, Samsung, Tencent, Vivo und Xiaomi angeboten. Betroffen sind Android wie IOS. Die Sicherheitsanalyse konzentrierte sich auf die Übertragung von Benutzereingaben dieser Tastatur-Apps an Cloud-Server. Dabei wurden kritische Sicherheitslücken entdeckt, die es ermöglichen, die übertragenen Eingaben vollständig einzusehen. Dies birgt das Risiko, dass sensible Informationen wie Finanzdaten, Login-Daten und verschlüsselte Nachrichten abgefangen werden können.

Read More

LockBit 3.0: angeblicher Angriff auf Deutsche Telekom

Die Deutsche Telekom ist einem Bericht auf Twitter zufolge vermutlich Opfer eines Cyberangriffs der Ransomware-Gruppe LockBit 3.0 geworden. Der Post wurde am Morgen des 7. Mai 2024 öffentlich gemacht. Die Angreifer haben ein Lösegeld festgesetzt, das bis zum 21. Mai 2024 gezahlt werden soll, um die verschlüsselten Daten wieder freizugeben. Die genauen Details des Angriffs und das Ausmaß des Schadens sind noch nicht vollständig bekannt. Die Gruppe LockBit 3.0 gilt eigentlich als zerschlagen, auch gab es nach aktuellem Stand keine Bestätigung seitens Telekom, ob es tatsächlich zu einem Vorfall kam.

Read More

Lockbit3: Cyberangriff auf Technische Universität Ilmenau

Die Technische Universität Ilmenau wurde Berichten auf Twitter zufolge Ziel eines schwerwiegenden Cyberangriffs durch die Ransomware-Gruppe LockBit 3.0. Lockbit3.0 gilt als eigentlich zerschlagene Ransomware Gang unter der Führung von Dmitry Khoroshev.

Read More