Binance Datenleck: sensible Daten monatelang auf Github

Die Cryptowährungs Handelsplattform Binance war kürzlich von einem Datenleck betroffen, bei dem interne Daten wie API Struktur und Passwörter öffentlich auf Github zugänglich waren.

Trotz anfänglicher Bedenken hat Binance Behauptungen über die Schwere des Datenlecks zurückgewiesen und argumentiert, dass die Daten veraltet seien und ein “vernachlässigbares Risiko” darstellen. Laut Binance enthielt das geleakte Datenmaterial Informationen darüber, wie Binance Passwörter und Mehrfaktor-Authentifizierung handhabt, war aber veraltet und daher “für Dritte oder Hacker nutzlos”.

Binance hat rechtliche Schritte gegen den GitHub-Nutzer eingeleitet, der für das Leck verantwortlich ist, und einen Antrag auf Entfernung der Daten gestellt, von denen behauptet wird, sie stellten ein “signifikantes Risiko” dar. Obwohl die geleakten Daten Infrastrukturdiagramme, Passwörter und Authentifizierungsdetails enthielten, betont Binance, dass die Informationen aufgrund ihres veralteten Charakters unbrauchbar waren.

Als Reaktion auf das Leck hat Binance Maßnahmen ergriffen, um potenzielle Schäden zu begrenzen und das Vertrauen und die Daten der Benutzer zu schützen, einschließlich eines erfolgreichen Appells an GitHub, die geleakten Daten letzte Woche zu entfernen. Stand 2.2.2024 ist das desagte Datenrepository derzeit nicht öffentlich erreichbar und wird von Github überprüft.
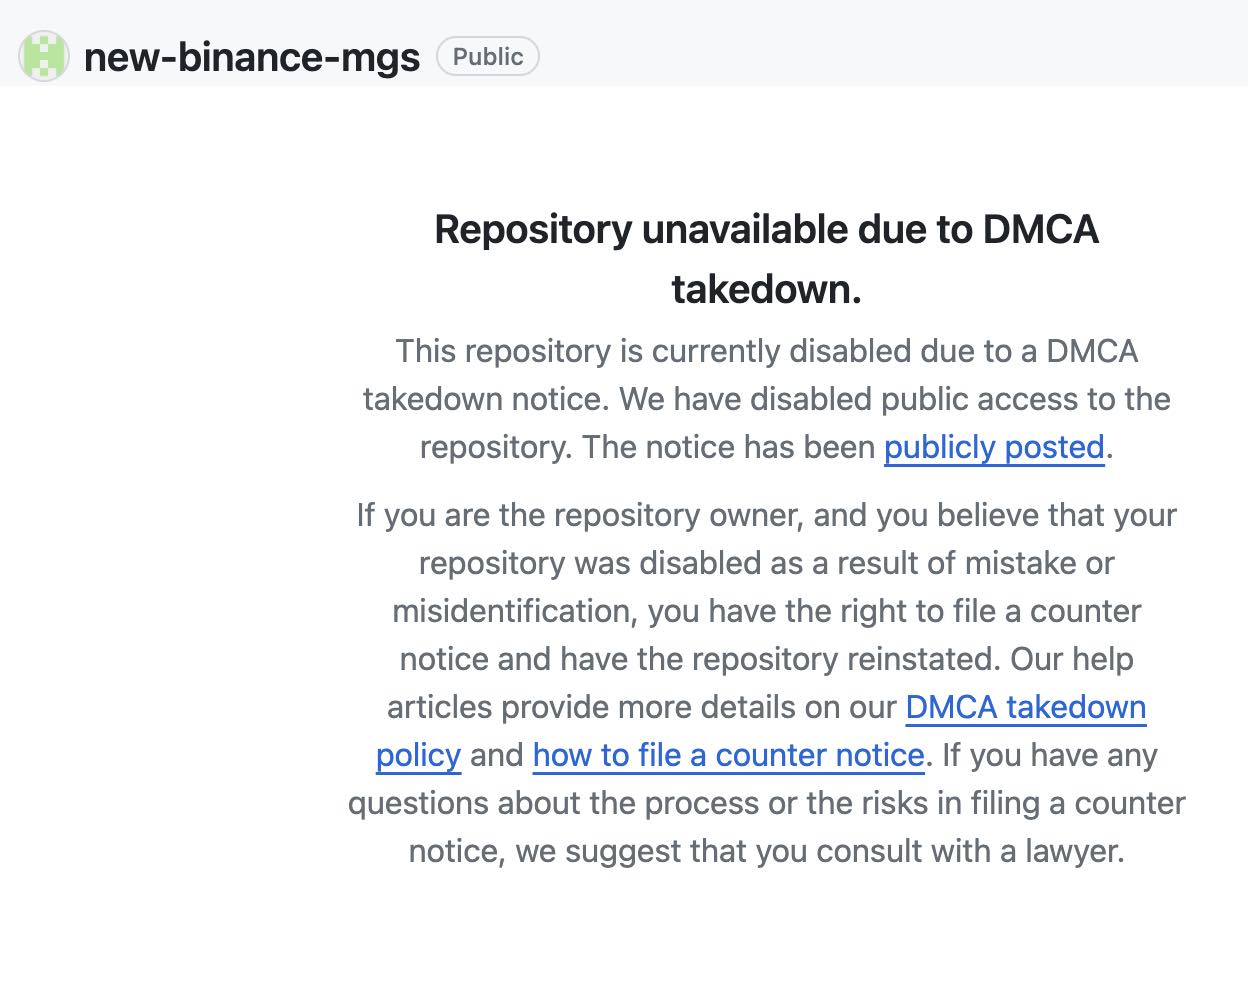
binance-mgs

Related Posts

Sicherheitslücke im WordPress File Manager Plugin führt zu Datenlecks

Hintergrund Das WordPress File Manager Plugin, eine beliebte Lösung zur Dateiverwaltung für WordPress-Websites, war von einer kritischen Sicherheitslücke betroffen. Diese Schwachstelle, identifiziert in allen Versionen bis einschließlich 7.2.1, ermöglichte unautorisierten Angreifern den Zugriff auf sensible Daten ohne Anmeldeinformationen.

Read More

Datenleck bei Mode Marke Halara: rund 1 Mio Kunden betroffen

Im Januar 2024 wurde bekannt, dass die beliebte Athleisure-Bekleidungsmarke Halara Opfer eines Datenlecks geworden ist, bei dem die Daten von fast 950.000 Kunden betroffen sein könnten. Ein Bedrohungsakteur namens Sanggiero behauptet, durch Ausnutzung einer Schwachstelle in einer API auf der Website von Halara Zugriff auf über eine Million Datensätze erlangt zu haben. Die veröffentlichten Daten sollen persönliche Informationen wie eindeutige Adress-IDs, Vor- und Nachnamen, Telefonnummern und Adressen umfassen.

Read More

DIN Spec 27008 - Sicherheitsstandard für Video Konferenzsysteme

Die DIN SPEC 27008:2024-02 ist eine Spezifikation, die Mindestsicherheitskriterien für Videokonferenzsysteme festlegt. Sie wurde von verschiedenen Organisationen, darunter Zoom Video Communications Germany GmbH, Microsoft Deutschland GmbH, TeamViewer Germany GmbH und alfaview gmbh, entwickelt und verabschiedet.

Read More